Най-уязвимото място в киберзащитата на Европа се оказва обикновеният бизнес
 Кибератаките срещу супермаркети разкриват сериозни пропуски в сигурността на широко използвано оборудване, докато изкуственият интелект позволява на хакерите да използват уязвимостите все по-бързо и ефективно

Кибератаките срещу хладилните системи на френски супермаркети през октомври накараха шведската търговска верига Coop да предприеме мерки за защита. Реакцията обаче се оказа недостатъчно бърза.
В началото на ноември хакери проникнаха в системите за охлаждане на седем нейни магазина. Засегнатите обекти е трябвало да получат подобрения в киберсигурността само два дни по-късно, разказва говорител на компанията пред CNBC.
На пръв поглед обикновено, но жизненоважно оборудване, използвано ежедневно от различни бизнеси, се превръща в предпочитана мишена за кибератаки през последните седмици.
Експерти предупреждават, че комбинацията от известни уязвимости, пропуски в основните мерки за защита и неясно разпределение на отговорностите между доставчиците на оборудване и техните клиенти задълбочава проблема. Същевременно изкуственият интелект позволява на нападателите да действат по-бързо и да използват все по-усъвършенствани методи.
Гай Сегал, главен изпълнителен директор на компанията за киберсигурност Sygnia, посочва пред CNBC, че през октомври фирмата му е обработила с 285% повече инциденти в сравнение със същия месец на предходната година. Търсенето на спешна помощ е нараснало толкова значително, че се е наложило да отказва на част от потърсилите съдействие предприятия.
„Ситуацията ще се влоши, преди да започне да се подобрява“, предупреждава Сегал.
Всекидневният бизнес се оказва уязвим
Последните кибератаки засегнаха хладилните системи на стотици супермаркети в Европа. Нападателите успяха дистанционно да променят температурните настройки, принуждавайки търговците да изхвърлят развалени хранителни продукти.
Франция впоследствие обвини киберзвено, свързано с Корпуса на гвардейците на Ислямската революция в Иран, за атаките. Техеран отрича обвиненията.
Хиляди индустриални системи за управление продължават да бъдат достъпни през публичния интернет, което ги излага на риск от кибератаки, въпреки предупрежденията на производителите за уязвимостите.
Според Сегал основни защитни мерки като многофакторното удостоверяване на самоличността и разделянето на компютърните мрежи на отделни сегменти са по-важни от всякога.
Той отбелязва, че рисковете за критичната обществена инфраструктура, например електропреносната мрежа, обикновено получават значително внимание и затова подобни системи в повечето случаи са сравнително добре защитени.
За разлика от тях редица други елементи на инфраструктурата, обслужваща ежедневието на хората, остават много по-уязвими.
„Това могат да бъдат супермаркети, бензиностанции или дори информационните екрани в лондонското метро“, посочва експертът.
Изкуственият интелект променя мащаба на заплахата
Според ръководителя на Sygnia атаките срещу супермаркетите показват, че подобни инциденти вече се превръщат в „новото нормално“ и трябва да послужат като предупреждение за всички компании.
Евтините инструменти с изкуствен интелект значително понижават бариерите пред киберпрестъпниците. За организирането на атака вече не са необходими същото ниво на технически познания и ресурси, както преди.
Сегал описва скорошен случай, при който клиенти на компанията са били компрометирани само шест часа след публичното оповестяване на нова уязвимост. Нападателите са използвали AI, за да реагират почти незабавно, докато година по-рано подобен процес е можел да отнеме седмици.
Нарастващата скорост на атаките създава допълнителен проблем за предприятията, които нямат предварително договорена помощ при киберинциденти.
При претоварване на специализираните компании приоритет получават съществуващите клиенти, а останалите могат да останат без необходимата подкрепа в критичен момент.
В един от случаите Sygnia е била принудена да откаже съдействие на предприятие поради липса на свободни екипи. Преди това същата организация вече е получила отказ от десет други доставчици на услуги за киберсигурност.
Компаниите се опитват да укрепят защитата си
Сегал смята, че търговците трябва да подхождат към киберсигурността със същата сериозност, с която спазват изискванията за пожарна безопасност и хигиена на храните. Това важи и когато поддръжката на оборудването е възложена на външни доставчици.
Атаките срещу магазини на Ahold Delhaize в Белгия и Люксембург на 2 ноември показаха колко различна може да бъде реакцията на отделните търговски обекти към предупрежденията за киберзаплахи.
След по-ранните инциденти във Франция търговците са били уведомени за установените уязвимости. Онези, които са приложили препоръчаните мерки, са избегнали атаките, обяснява главният изпълнителен директор на Ahold Delhaize Франс Мюлер по време на разговор с инвеститори.
По-малките оператори, разполагащи с ограничени технически ресурси, обаче са срещнали затруднения при въвеждането на необходимите промени.
Шведската Coop, чиито магазини са собственост на регионални потребителски кооперации или се управляват чрез франчайз, признава, че широкото обществено внимание към последните атаки е било основният стимул за подобряване на сигурността.
Финансовите последици от подобни инциденти могат да бъдат значителни.
През ноември Ahold Delhaize информира инвеститорите, че отделна кибератака срещу онлайн операциите и веригата ѝ на доставки през октомври ще намали продажбите през четвъртото тримесечие с около 200 млн. евро.
Датският корабен гигант Maersk също има сериозен опит с последствията от мащабни киберинциденти.
Компанията претърпя загуби, оценявани на между 250 млн. и 300 млн. долара, при атаката с вируса NotPetya през 2017 г. Оттогава тя инвестира в укрепване на защитните си системи.
Колко голяма остава опасността?
Проучване на компанията за киберсигурност Censys установява, че между 9 октомври и 5 ноември броят на достъпните през интернет контролери за хладилни системи, произведени от Danfoss и Copeland, е намалял с 53% в световен мащаб.
Въпреки това повече от 3100 устройства продължават да бъдат изложени на риск.
Изследователите не могат да установят дали спадът се дължи на трайни подобрения в сигурността, или на временно изключване на оборудването от интернет.
Говорител на Copeland потвърждава, че част от хладилните системи на компанията са били засегнати от уязвимостта. Производителят е потърсил клиентите си, за да напомни основните препоръки за киберзащита, включително устройствата да не бъдат свързвани директно с публичния интернет и софтуерът им да се актуализира редовно.
Междувременно във Великобритания се провежда непублична операция за защита на десетки хиляди хладилни системи в супермаркети, складове, ресторанти и други предприятия, съобщава BBC.
След като изследователи открили сериозна уязвимост в края на октомври, специалисти по киберсигурност, IT екипи и британският Национален център за киберсигурност започнали съвместна работа по уведомяването на десетки компании и обезопасяването на техните системи, преди хакерите да успеят да използват слабостта.
На европейско равнище Законодателният акт за киберустойчивост на ЕС (Cyber Resilience Act) ще въведе по-строги изисквания за сигурност към производителите на свързани устройства от декември 2027 г. Новите правила обаче не задължават цялото вече използвано оборудване да бъде приведено в съответствие с актуализираните стандарти.
Европейските власти са изправени пред необходимостта от по-активни мерки за ограничаване на киберзаплахите, включително предварително установяване на уязвимите индустриални системи, достъпни през интернет, и уведомяване на техните оператори. Въпреки множеството изготвяни документи и оценки на риска, експерти предупреждават, че институциите не предприемат достатъчно конкретни действия за предотвратяване на атаките.
СВЪРЗАНИ СТАТИИ
България е прекратила петгодишна кибершпионска операция срещу държавната администрация
Хакерски групи са източили над 130 гигабайта информация от правителствени системи, а министърът на иновациите и дигиталната трансформация е сезирал прокуратурата за пропуски в защитата
Над 50 нетрадиционни заплахи за сигурността са регистрирани в Централна и Източна Европа от октомври насам
Кибератаки, инциденти с кораби в Черно море и климатични кризи очертават нарастващите рискове за региона, като според изследователи държавни структури стоят зад повече от половината случаи
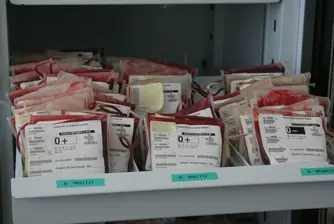
Кибератака удари складове с кръвни банки във Франция
Целта е била температурите да се повишават до изключително високи нива, но опасността е била предотвратена преди да успее да нанесе щети на кръвните продукти или пробите
Последни Технологии
виж още
Apple подготвя собствен AI агент, който ще може да управлява компютъра вместо потребителите
Технологията ще може да използва приложения, да посещава уебсайтове и да пише програмен код. Разработката все още е в ранен етап, като Apple обмисля да я представи в края на 2027 г.
След осем години пътуване космически апарат достигна Меркурий, за да разкрие тайните на планетата
Съвместната мисия на Европа и Япония се подготвя да навлезе в орбита около най-близката до Слънцето планета, за да проучи нейния произход, състав и необичайни природни особености
Ново лекарство срещу рак на панкреаса показва най-обещаващите резултати от десетилетия
При клинично изпитване комбинираната терапия е спряла растежа на туморите при 90% от пациентите, а при около 8% те вече не са били откриваеми при образни изследвания. Специалистите обаче предупреждават, че са необходими допълнителни проучвания
Последни Profit
виж още
COP31 навлезе в извънредни преговори на фона на остри разногласия за изкопаемите горива
Преговорите продължават без окончателно споразумение, след като от проекта отпаднаха ключови ангажименти, а развиващите се държави обвиниха богатите икономики в липса на достатъчна финансова подкрепа
„Добрите отношения“ с Путин и Си не дават на Тръмп отговор на най-трудните въпроси
След завръщането си от Азия американският президент демонстрира увереност в личната си дипломация, но остави без конкретни решения войните в Украйна и Иран, както и редица икономически и вътрешнополитически предизвикателства
