След удара за $6,3 млрд. по Binance: В София идва изследовател на севернокорейски хакерски операции
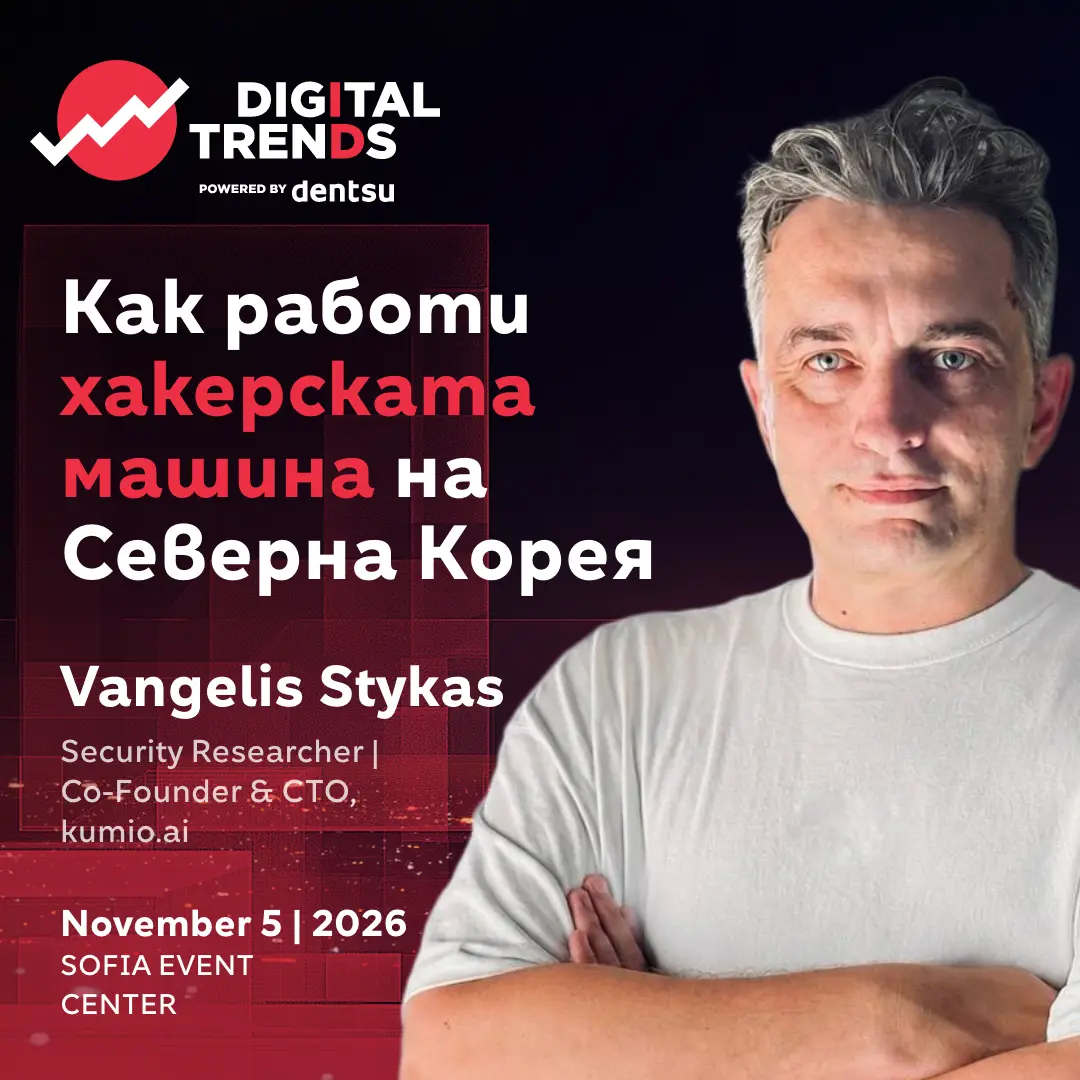
 Вангелис Стикас получава достъп до инфраструктурата на севернокорейски хакери и проследява операциите им повече от две години. На 5 ноември той ще разкаже историята на форума Digital Trends 2026


Най-голямата криптоборса Binance още овладява последствията от атака, която вече се очертава като най-големия криптообир в историята. Компаниите за блокчейн анализ TRM Labs и Chainalysis приписват удара на TraderTraitor – севернокорейска хакерска група, като TRM оценява тази атрибуция с висока степен на увереност. Официално потвърждение от Binance или американските разследващи органи засега няма.
Binance вече определя инцидента като сложна атака с повече от една точка на пробив. Компрометиран лаптоп на инженер остава сред вероятните входни точки, но впоследствие са открити и допълнителни пробиви. Нападателите са използвали и механизми за изтриване на следи, което затруднява възстановяването на точната последователност на събитията.
След източването започва и вторият етап – прикриването на движението на средствата. Chainalysis отчита хиляди транзакции за кратко време, което според компанията показва автоматизирано разпределяне и опит за затрудняване на проследяването.
До момента са блокирани близо 3 млрд. долара от засегнатите активи, а Binance е заделила над 6,34 млрд. долара, за да покрие загубите. Според различните оценки сумата на замразените средства варира леко, но остава около половината от общия размер на атаката.
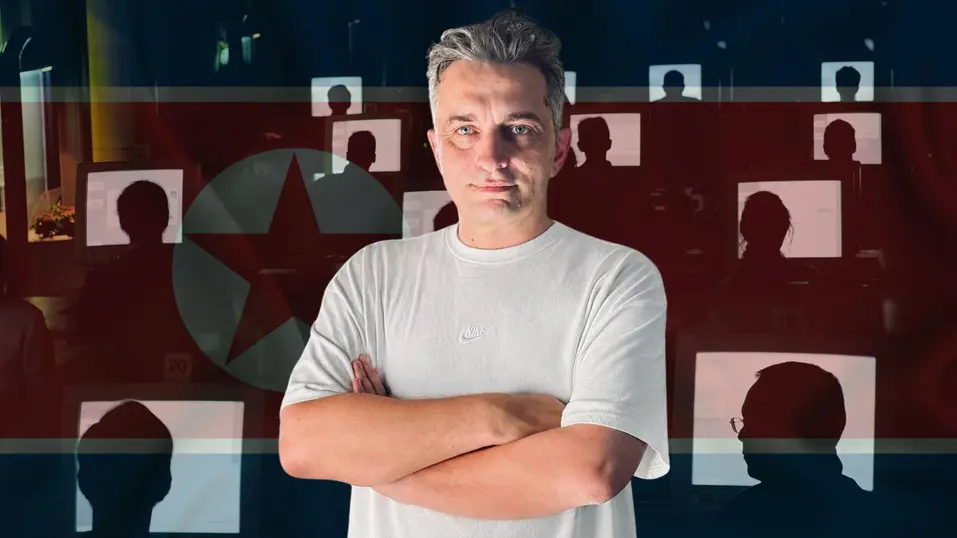
Докато разследващите тепърва възстановяват картината на случилото се, само дни след атаката в София пристига човек, който знае необичайно много за начина, по който действат севернокорейските хакерски операции.
И не го е научил от доклади, а от първа ръка.
26 месеца зад вражеските линии
Вангелис Стикас е изследовател по киберсигурност и съосновател и CTO на kumio.ai - компания за киберсигурност, която разработва AI агенти за защита на критична инфраструктура.
Последното му голямо разследване започва като техническо проникване в инфраструктура, използвана от севернокорейски хакери, и постепенно се превръща в нещо много по-голямо.
Стикас успява да получи достъп до командни сървъри на атакуващите. В някои случаи те заразяват със собствен зловреден софтуер и собствените си устройства, което отваря още по-дълбок поглед към начина им на работа.
Той вижда Slack. Discord. Работни машини. Сървъри. Следи от жертви по целия свят.
След 22 месеца наблюдение Стикас вече е открил доказателства, че севернокорейските операции са засегнали 1640 компании в 57 държави. При около 700–800 от тях пробивът е особено тежък.
„Става дума за достъп до цели компании, за пълни администраторски права върху сървъри и върху AWS“, казва той пред WIRED. „При криптокомпаниите става дума за ключове и достъп до блокчейн мрежи. Нивото на достъп е абсурдно.“
Това, което започва като страничен проект, постепенно се превръща в основната му работа:
Те са тук и ни атакуват непрекъснато. В крайна сметка всички биват хакнати. Разликата между добрата и лошата компания е в начина, по който реагира на пробива.
Днес разследването вече обхваща 26 месеца, а проследената кампания е засегнала над 2000 организации в 70 държави.
Това е рядък случай, в който човекът, който обикновено търси слабостите на атакуваните системи, обръща посоката – и започва да наблюдава самите атакуващи.
Това е рядък случай, в който човекът, който обикновено търси слабостите на атакуваните системи, обръща посоката – и започва да наблюдава самите атакуващи.
Как изглежда хакерската машина отвътре
На 5 ноември Вангелис Стикас ще излезе на сцената на Digital Trends 2026 в Sofia Event Center, за да разкаже за опита си зад вражеските линии на Северна Корея.
Това няма да бъде лекция за поредната уязвимост или поредния вид зловреден софтуер.
Стикас ще потопи аудиторията на форума във всички детайли на разследването - как започва, как получава достъп до инфраструктурата на атакуващите, какви грешки допускат те, как се променя операцията пред очите му и как се проследява кампания с жертви на десетки пазари.
И най-вече – какво се вижда, когато повече от две години наблюдаваш хора, убедени, че никой не наблюдава тях.
От детски часовници до критична инфраструктура
Севернокорейското разследване е само част от работата на Стикас.
Близо десетилетие той изследва сигурността на API, уеб приложения и облачната инфраструктура зад свързани устройства. Откривал е пробиви в GPS тракери, сателитни комуникации, използвани от хиляди кораби, автомобилни аларми, зарядни станции за електромобили и соларни системи, умни ключалки, IP камери и детски смартчасовници.
В едно от разследванията си показва колко лесно часовник, предназначен да помага на родители да следят детето си, може да бъде компрометиран и превърнат в инструмент за проследяване от друг човек.
Днес в kumio.ai той работи по другата страна на проблема – AI агенти за киберзащита на критична инфраструктура.
Представял е изследванията си на DEF CON, Black Hat, 44CON и BSides, а работата му е отразявана от BBC, TechCrunch и BleepingComputer.
Binance показва защо този разговор отдавна не е само за IT отделите
Няма данни разследването на Вангелис Стикас да е свързано с атаката срещу Binance или с конкретната група TraderTraitor. Но събитията от последните дни показват защо темата, върху която той работи, вече е много по-голяма от киберсигурността в тесния смисъл.
Една атака може за минути да премести активи за милиарди. Една компрометирана служебна машина може да отвори път към критична инфраструктура. А зад част от най-мащабните операции вече стоят не отделни хакери, а организирани структури с ресурси, специализация и глобален обхват.
Не пропускайте лекцията на Вангелис Стикас по време на Digital Trends 2026!
За форума на 5 ноември в Sofia Event Center идват още лидери и експерти с опит в едни от най-големите технологични и комуникационни компании в света. Запазете своето място чрез Eventim и бъдете част от най-важните разговори за бизнеса!
СВЪРЗАНИ СТАТИИ
Най-големият криптопробив в историята засегна 6,3 млрд. долара в Binance
Oт борсата обещават да покрият всички загуби
„Черният октомври“ на AI: Критични пробиви в PHP задействаха глобална кибертревога
Екипи по киберсигурност работят усилено за отстраняване на пропуски в сигурността на езика за програмиране PHP, открити чрез използването на усъвършенствани модели с изкуствен интелект
Киберексперт е проникнал в системите на севернокорейски хакери, разкривайки „абсурдния“ мащаб на атаките им
Вангелис Стикас поддържа достъп до сървърите им близо две години и открива следи от атаки срещу 1640 компании в 57 държави
Последни Технологии
виж още
К100: А1 e най-голямата технологична компания и лидер в системната интеграция у нас
DigitalK101 класира А1 начело на технологичните компании и на секторните класации за телекомуникационни услуги, цялостна системна интеграция и съответно на хардуер и на услуги, доставчици на хардуер
Конструкции, които се сглобяват сами: Технологията, която може да се използва за изграждането на бъдещите космически бази
Разработената в MIT технология TESSERAE вече се тества на Международната космическа станция, а ново финансиране от 20 млн. долара ще подпомогне следващите изпитания и търсенето на практически приложения в Космоса
Какво се случва с личните ни данни, когато AI компаниите фалират?
Фалитът на Character.AI показва как личните разговори с чатботове могат да попаднат в ръцете на други компании и защо този риск може да се превърне в проблем за цялата AI индустрия
Последни Profit
виж още
Акциите на Intel се сринаха с 29% – най-големият еднодневен спад от 70-те години насам
Делът на правителството на САЩ в компанията загуби 12 млрд. долара от стойността си
Полицейски кордони и протести в битката за Конституционния съд на Полша
Президентът Карол Навроцки срещна съпротива при опита си да влезе в сградата на съда във Варшава на фона на дългогодишния спор за легитимността на институцията